
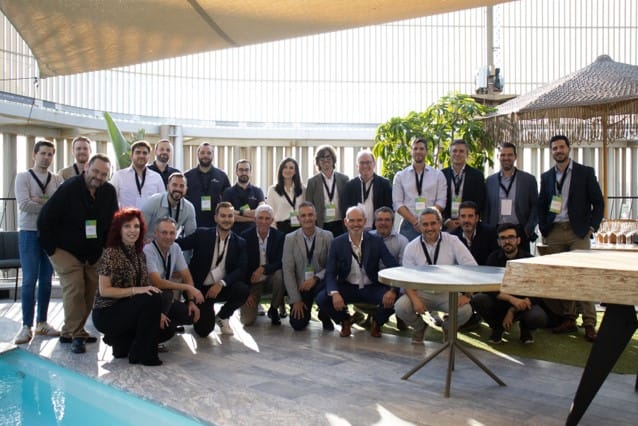
Encuentro con Legitec, Netskope y Exclusive Networks · Murcia · 29 de octubre de 2026
Una persona de tu equipo sube un archivo de clientes a una IA para preparar un resumen. Lo hace desde su cuenta personal porque le resulta más cómoda. El equipo gana tiempo, pero ¿sabes dónde acaba la información de tu empresa?
La seguridad de la IA en empresas empieza por responder a esa pregunta. Necesitas conocer qué herramientas se utilizan, qué datos reciben y qué puedes hacer para evitar que la información confidencial salga de los canales autorizados.
En Legitec te ayudamos a definir cómo debe utilizarse la IA en tu empresa: qué obligaciones normativas se aplican, qué política de uso necesita el equipo y cómo abordar la adecuación legal de los sistemas de IA al RIA. Después, con Netskope, ponemos los medios técnicos y las medidas de ciberseguridad para aplicar esas decisiones y mantener un uso seguro y controlado de la IA.
¿Tu equipo ya utiliza IA y no tienes claro qué información está compartiendo? Cuéntanos tu situación y te ayudamos a valorar por dónde empezar.
¿Qué necesita tu empresa?
- Proteger la información frente a robos y fugas de datos.
- Controlar las herramientas de IA y las cuentas que usa el equipo.
- Definir una política y un modelo de gobierno de la IA.
- Encontrar ayuda para poner estas medidas en marcha.
Cómo proteger tu empresa frente al robo y las fugas de datos
La información puede salir de la empresa por motivos muy distintos: una cuenta comprometida, una descarga no autorizada o un envío a la herramienta equivocada. Para quien dirige el negocio, la preocupación es la misma: perder el control sobre los datos de clientes, contratos, documentos internos o propiedad intelectual.
Por eso conviene revisar tanto los accesos como lo que ocurre después con los archivos. En el caso de la IA, estas son algunas preguntas que merece la pena hacer:
- ¿Qué aplicaciones utiliza el equipo, incluidas las que nadie ha autorizado?
- ¿Se trabaja con cuentas corporativas o personales?
- ¿Qué documentos se pueden adjuntar y cuáles deben quedar fuera?
- ¿Quién revisa una nueva herramienta antes de empezar a usarla?
- ¿Qué ocurre si alguien intenta compartir información restringida?
Estas respuestas permiten priorizar las medidas. La consultoría de ciberseguridad para empresas ayuda a analizar los riesgos y definir actuaciones de protección, detección y respuesta adaptadas al trabajo de tu organización.
Una política de uso puede indicar, por ejemplo, que los archivos de clientes solo se utilicen en herramientas autorizadas. Para llevar esa regla al trabajo diario hacen falta medios que permitan conocer los usos, detectar información sensible y actuar ante transferencias no permitidas.
En Legitec unimos las dos partes: el asesoramiento normativo y la política de uso definen qué debe protegerse y bajo qué condiciones; las medidas de ciberseguridad con Netskope ayudan a aplicar y comprobar esos controles en los entornos cubiertos.
Controlar el uso de la IA en tu empresa con Netskope
Antes de decidir qué bloquear, necesitas saber qué se está utilizando. El Shadow AI es el uso de herramientas de inteligencia artificial sin conocimiento o aprobación de la empresa. Puede aparecer cuando una persona busca una forma rápida de resolver su tarea y empieza a usar una aplicación por su cuenta.
Saber qué herramientas se usan y con qué finalidad
Netskope AI Command Center facilita el descubrimiento de activos de IA y aporta información sobre su uso y riesgo en los entornos cubiertos. Esa visibilidad ayuda a detectar aplicaciones que conviene revisar y a decidir cuáles pueden formar parte del trabajo habitual.
La decisión necesita contexto: qué tarea resuelve la herramienta, quién la utiliza y qué información trata. Detectarla es el primer paso; autorizar su uso requiere revisar esas condiciones.
Distinguir cuentas personales y corporativas
Una misma aplicación puede utilizarse con una cuenta de empresa o con una personal. En aplicaciones compatibles, Netskope permite reconocer distintas instancias y aplicar políticas diferentes. Así se pueden definir destinos autorizados y limitar determinadas acciones en cuentas personales.
Aplicar las reglas cuando se comparte información
Las políticas pueden tener en cuenta el usuario, el dispositivo, los datos y la actividad: cargar un archivo, descargarlo o publicarlo. Los avisos en tiempo real también permiten explicar el riesgo y orientar a una persona de tu equipo hacia una herramienta aprobada.
Puedes consultar las capacidades de protección de IA generativa de Netskope. El alcance depende de las aplicaciones compatibles, los módulos contratados y la configuración del despliegue.
Prevención de fugas de datos con DLP: qué puede aportar a tu empresa
Un archivo enviado a una IA puede contener más información de la necesaria para la tarea. Las soluciones de prevención de pérdida de datos (DLP) ayudan a identificar contenido sensible y a controlar determinadas transferencias en los canales inspeccionados.
Netskope One DLP incorpora capacidades de detección y clasificación de datos personales, financieros y propiedad intelectual. Según la política configurada, puede advertir al usuario, registrar una infracción o restringir una transferencia.
Un ejemplo: resumir un documento sin exponer datos de clientes
Imagina que una persona necesita resumir un informe comercial. El archivo incluye nombres, contactos y condiciones económicas. Antes de adjuntarlo, debería saber qué herramienta está autorizada y si puede utilizar esos datos.
Si intenta enviarlo por un canal cubierto por la solución y la política detecta información restringida, se puede activar la respuesta prevista. La empresa debe ofrecer una alternativa para completar el trabajo: utilizar información permitida o acudir al responsable que corresponda.
El control necesita pruebas. Conviene comprobar qué canales se inspeccionan, cómo se detectan los datos y qué falsos positivos aparecen. Esa revisión permite ajustar la protección al uso real. Más información sobre Netskope One DLP.
Proteger también la navegación y los accesos internos
Los datos no circulan solo por herramientas de IA. Netskope Next Gen SWG aporta controles sobre tráfico web y aplicaciones cloud; Netskope Private Access permite ajustar el acceso a aplicaciones internas mediante un enfoque ZTNA. El objetivo es que cada persona acceda a los recursos que necesita bajo las condiciones definidas por la empresa.
En aplicaciones compatibles, AI Guardrails añade inspección de consultas y respuestas para detectar amenazas como instrucciones maliciosas o intentos de eludir las restricciones del sistema. La selección de estas capacidades debe responder a los riesgos y usos que se hayan identificado.
Gobierno de la IA para empresas: reglas claras para trabajar con seguridad
¿Quién decide si se puede usar una nueva IA? ¿Qué información se puede introducir? ¿Quién revisa los resultados antes de enviarlos a un cliente? El gobierno de la IA sirve para que estas decisiones tengan responsables y criterios conocidos por el equipo.
En Legitec ayudamos a evaluar el uso de IA y a elaborar políticas y protocolos de inteligencia artificial para empresas. El trabajo debe dejar claras cuestiones como estas:
- Herramientas y cuentas: cuáles están autorizadas y cómo se aprueba una nueva solución.
- Información: qué datos se pueden utilizar y qué límites de confidencialidad deben respetarse.
- Responsables: quién autoriza, supervisa y atiende las dudas o incidencias.
- Revisión humana: qué resultados deben comprobarse antes de utilizarlos.
- Seguimiento: cuándo se revisan los usos, los permisos y las medidas de seguridad.
LEGITEC · LEGISLACIÓN Y TECNOLOGÍA
De las reglas al uso seguro de la IA
Tres etapas para conectar el cumplimiento con el trabajo diario de tu equipo.
LEGITEC · MARCO LEGAL
Adecuación normativa
Analizar los usos, los riesgos y las obligaciones aplicables.
RIA, protección de datos y seguimiento del sistema.
LEGITEC · GOBIERNO DE IA
Política de uso
Definir herramientas, datos permitidos y responsables.
Protocolos, supervisión humana y formación del equipo.
LEGITEC + NETSKOPE
Controles técnicos
Aplicar las reglas en las herramientas y canales cubiertos.
Visibilidad de IA, protección DLP y control de actividades.
Un objetivo común: usar la IA con seguridad y control
Conocer → Definir → Proteger → Comprobar → Revisar
Formación para usar la IA con seguridad en el trabajo diario
Las reglas funcionan mejor cuando las personas entienden cómo aplicarlas. Un comercial, un técnico y una persona de Recursos Humanos trabajan con información diferente y necesitan ejemplos cercanos a sus tareas.
La formación en uso seguro y responsable de la IA aborda riesgos, protección de datos y responsabilidades. Ayuda al equipo a preparar consultas con la información adecuada, revisar resultados y reconocer cuándo debe pedir ayuda.
Adecuación al RIA y protección de datos
El Reglamento Europeo de Inteligencia Artificial, o RIA, establece requisitos que dependen del sistema, su finalidad y el papel de la organización. Su análisis debe coordinarse con el RGPD y las demás normas aplicables al proyecto.
Nuestro servicio de adecuación legal de sistemas de IA ayuda a analizar los requisitos del RIA y las demás normas aplicables, tanto en desarrollos propios como en soluciones de terceros. Acompañamos la evaluación inicial, el diseño y el seguimiento durante el uso y la eventual retirada del sistema.
Referencia normativa: Reglamento (UE) 2024/1689 publicado en el BOE.
Consultoría de seguridad y gobierno de la IA: cómo podemos ayudarte
Quizá ya utilizáis varias herramientas de IA y queréis ordenar su uso. O quizá os preocupa que un documento confidencial termine en una cuenta personal. El punto de partida cambia, y el proyecto debe ajustarse a él.
En Legitec reunimos asesoramiento jurídico, políticas internas, formación y consultoría de ciberseguridad. A partir de las necesidades de tu empresa, podemos ayudarte a trabajar en cuatro pasos:
- 1. Conocer la situación. Revisar herramientas, tareas, datos y responsables para identificar los usos que merecen atención primero.
- 2. Abordar el cumplimiento y la política de uso. Analizar las obligaciones aplicables, trabajar en la adecuación al RIA y definir herramientas autorizadas, límites y responsables.
- 3. Aplicar los controles con Netskope. Trasladar la política de uso a medidas de ciberseguridad: visibilidad de aplicaciones, protección de datos y control de actividades, según la cobertura y configuración del proyecto.
- 4. Formar y revisar. Explicar las pautas, comprobar el funcionamiento y actualizar las medidas cuando cambien los usos.
¿Buscas una solución para prevenir fugas de datos o una consultoría de gobierno de IA? Solicita información y cuéntanos qué necesita tu empresa. Te ayudamos a valorar el alcance del proyecto.
Estas preocupaciones también estuvieron en nuestro encuentro con Netskope
El 29 de octubre de 2026 nos reunimos en El Cielo de Odiseo, Murcia, con Netskope y Exclusive Networks para hablar de «Ciberseguridad e IA. Riesgos, Shadow IT y protección de la información empresarial».
Compartimos casos, demostraciones y dudas con responsables de Tecnología, Seguridad y Recursos Humanos. La conversación giró en torno a problemas muy concretos: aplicaciones sin aprobar, cuentas personales y documentos que salen de la empresa.
Así fue la jornada: imágenes y testimonios
En estos vídeos puedes ver parte del encuentro y escuchar las intervenciones de los asistentes.
Preguntas frecuentes antes de contratar una solución de seguridad de IA
¿Es necesario bloquear todas las herramientas de IA?
La decisión depende de los usos y los datos de tu empresa. Primero conviene identificar qué herramientas se utilizan y evaluar su riesgo. Después puedes establecer aplicaciones autorizadas, condiciones de uso y restricciones para las actividades que lo requieran.
¿Una solución DLP evita cualquier robo o fuga de datos?
DLP ayuda a detectar información sensible y controlar transferencias por los canales cubiertos. Su eficacia depende de la configuración, la clasificación de los datos y las pruebas realizadas. La protección también necesita controles de acceso, medidas frente a amenazas y procedimientos de respuesta.
¿De qué depende el presupuesto de un proyecto de seguridad de IA?
Para definir el alcance hay que conocer el número y perfil de los usuarios, las herramientas utilizadas, los datos que se quieren proteger y los canales que deben cubrirse. También influyen las licencias y la arquitectura existentes, así como las necesidades de políticas, formación y adecuación legal. Cuéntanos tu caso para valorar una propuesta adaptada.
¿Podemos empezar si la plantilla ya está utilizando IA?
Sí. El primer trabajo consiste en revisar los usos actuales y priorizar aquellos que afectan a información confidencial, personas o procesos sensibles. A partir de ahí se pueden ordenar las autorizaciones, definir pautas y valorar qué controles hacen falta.
¿Quieres usar IA con seguridad y proteger los datos de tu empresa?
Si no tienes claro qué herramientas utiliza tu equipo o cómo evitar que se comparta información sensible, podemos ayudarte a revisar la situación.
Cuéntanos qué queréis proteger y cómo estáis utilizando la IA. En Legitec te ayudamos con el cumplimiento normativo, la política de uso y la adecuación al RIA, y con Netskope aplicamos las medidas técnicas para que esas reglas funcionen en el día a día.
Contacta con Legitec y solicita asesoramiento para tu empresa.