Noticias y Actualidad

Atención Personalizada Consultores Expertos LOPD / RGPD
Ahora al Solicitar un Presupuesto obtendrá un Informe de Situación LOPD/RGPD de su negocio sin coste alguno.

Decálogo de la AEPD para certificarse como Delegado de Protección de Datos

La Agencia de Protección de Datos (AEPD) ha hecho pública una lista de diez consejos para aquellos profesionales o entidades que quieran obtener la certificación de Delegado de Protección de Datos (DPD). Una figura que establece el nuevo Reglamento Europeo de Protección de Datos (RGPD). El Delegado de Protección de Datos es una nueva figura que establece la normativa europea, que entró en vigor en mayo de 2018. Están obligados a contar con un DPD las organizaciones, empresas, administraciones que traten un gran volumen de datos personales y las que tratan datos considerados sensibles. Aunque no es obligado certificarse como DPD, la certificación, según señala la Agencia da un valor añadido. Ya que ofrece un valor de profesionalidad a la persona u organización que se certifica. Amén aporta seguridad y confianza en la realización de esta tarea. Para facilitar la certificación desde la Agencia han publicado una lista con diez consejos para certificarse como DPD. Los resumimos a continuación. Décalogo certificación DPD 1- Para facilitar la certificación, desde la Agencia se ha aprobado un Esquema de Certificación. De él os hablamos en un post anterior. Podéis ver más información en este enlace. 2- No es obligatorio certificarse para ejercer como DPD. Además, no solo es válido el esquema de certificación anterior, se puede obtener la certificación por otras vías. 3- La norma europea señala que el DPD “será designado atendiendo a sus cualidades profesionales y, en particular, a sus conocimientos especializados del derecho y la práctica en materia de protección de datos y a su capacidad para desempeñar las funciones indicadas en el artículo 39”. Por tanto, no es necesario certificarse para ejercer como tal. 4- Si se obtiene la certificación, el DPD sumará valor profesional y seguridad a su labor. 5- Si quieres certificarte mediante el Esquema de la Agencia, puedes pedir información y asesoramiento en las entidades acreditadas por ENAC que están disponibles en la web de esta entidad. 6- Consulta los requisitos para obtener la certificación y poder presentarte al examen, en el documento publicado sobre el esquema de certificación. 7- Debes justificar por alguna de las entidades anteriores que cumples con los prerrequisitos. También que has obtenido la formación y cuentas con los años de experiencia exigidos. 8- Si tienes 5 años de experiencia, no es necesario recibir formación, puedes presentarte directamente al examen. 9- Si quieres recibir formación, puedes hacerlo en cualquier academia que lo oferte. Asegúrate que el programa académico está acreditado por alguna de las entidades certificadas por ENAC. 10- Puedes ver más información sobre el Esquema de certificación en DPD en este enlace de la web de la Agencia. Te recordamos que desde Legitec te ofrecemos con todas las garantías la labor de Delegado de Protección de Datos. Consúltanos sin compromiso.

Convocados los Premios Protección de Datos 2018 de la AEPD

La Agencia Española de Protección de Datos ha convocado sus Premios Protección de Datos correspondientes a la edición de 2018. Estos galardones premian a las mejores iniciativas en distintos ámbitos de la Protección de Datos. Los interesados en acceder a estos Premios tienen de plazo hasta el próximo 30 de noviembre para presentar sus candidaturas. Pueden presentarse iniciativas tanto de particulares, como de organismos públicos y empresas privadas y trabajos desarrollados en grupo. Con estos galardones la AEPD pretende reconocer la labor de las empresas, organizaciones, administraciones, medios de comunicación, particulares en pro de defender el derecho a la privacidad, intimidad, a la protección de datos. En la edición de este año se entregarán galardones divididos en cuatro categorías: Buenas Prácticas sobre Iniciativas para adaptarse al nuevo Reglamento europeo, Comunicación, Buenas Prácticas Educativas para el uso seguro de Internet por los menores e Investigación Emilio Aced. Dentro de cada categoría se premian distintos temas. En el apartado de Buenas Prácticas para adaptarse al nuevo Reglamento hay dos subcategorías, las referentes a iniciativas del sector privado y las de iniciativa pública. Desde la Agencia se señala que tendrán especial consideración las que hagan referencia a datos considerados de alto riesgo. El galardón en este caso será la difusión de las buenas prácticas y una mención Honorífica. En la categoría de Comunicación, se premiará con 3.000 euros al trabajo o publicación que haya supuesto una labor concienzuda de promoción de la privacidad tanto en ciudadanos como en empresas y organizaciones. También se hará entrega de un un accésit de 1.500 euros. Se premiarán trabajos publicados entre el 1 de noviembre de 2017 y el 30 de noviembre de 2018. Se tendrá en especial estima los trabajos que hagan referencia a los cambios que supone la nueva normativa europea. En el caso del apartado de Buenas prácticas educativas para el uso seguro de Internet habrá dos galardones. Uno premiará con 3.000 euros en material escolar a centros educativos de Educación Primaria, Secundaria, Bachillerato y Formación Profesional, y el otro reconocerá con una mención honorífica a las instituciones o particulares que hayan realiza una importante labor de concienciación de un uso seguro de Internet por parte de los menores de edad. Por último, el Premio a la Investigación Emilio Aced está dotado con 3.000 euros y se valorarán sobre todo los trabajos científicos-técnicos de carácter prácticos que estén relacionados con el tratamiento de datos de alto riesgo y sean de gran complejidad e innovadores. Os dejamos los enlaces a las Bases de los Premios en cada una de las categorías. Premio a las Buenas prácticas sobre iniciativas para adaptarse al Reglamento. Bases. Premio Protección de Datos de Comunicación 2018. Bases. Premio a las Buenas prácticas educativas en privacidad y protección de datos para un uso seguro de internet. Bases. Premio de Investigación Emilio Aced. Bases.

Drones. Fuente: pixabay

Drones y la aplicación del RGPD

En el post de hoy nos centramos en analizar cómo afecta el nuevo Reglamento Europeo de Protección de Datos (RGPD) al mundo de los drones. ¿Es aplicable la normativa a este tipo de aeronaves dirigidas por control remoto? En una respuesta rápida diremos que el nuevo RGPD es aplicable al uso de drones en el caso de que para su funcionamiento o para su uso se recogen datos de carácter personal. En este caso los encargados de tratamiento deben cumplir con lo estipulado en la normativa europea. Así, los drones con cámaras instaladas que recogen imágenes que posteriormente son procesadas y utilizadas para determinados fines, deben cumplir con la Ley de Protección de datos. En palabras de la Agencia Española de Protección de Datos (AEPD), “cualquier procedimiento utilizado para recoger imágenes, sonidos, datos de geolocalización o cualquier otra señal electromagnética relacionada con una persona física identificada o identificable llevada a cabo por el equipo a bordo de un dron determinará la existencia de un tratamiento de datos y en consecuencia la aplicación de la legislación de protección de datos”. En la web de la Agencia está accesible un informe jurídico sobre los drones y su implicación en el RGPD. Para todos aquellos que quieran consultarlo os dejamos el enlace. Entre los apartados más importantes que deben tenerse en cuenta para que los drones cumplan con la normativa europea destacamos los siguientes puntos. La operativa del dron habrá de cumplir con la normativa aplicable, entre ellas las normas sobre uso de drones que establece la normativa nacional de aviación. No se puede entender que la captación y tratamiento de datos es lícita si no se ha cumplido en su totalidad la legislación y regulación relativa a la utilización de los drones. Clarificar la situación entre el responsable y el encargado del tratamiento mediante el adecuado contrato de encargo. Evaluar el posible impacto en materia de protección de datos del tratamiento que se pretende mediante la realización de una evaluación de impacto de protección de datos, teniendo en cuenta tanto el tipo de dron a utilizar y la tecnología de captación de datos. Identificar igualmente la base legal para el tratamiento (artículo 6 del RGPD) en dicho estudio de impacto. Evitar captar o tratar datos innecesarios a la finalidad pretendida. Informar de la forma más apropiada y con carácter previo a los afectados, incluyendo una indicación clara de quién es el responsable y las finalidades del tratamiento, así como las indicaciones claras y específicas para el ejercicio de derechos. Establecer medidas de seguridad apropiadas para los riesgos que representan el tratamiento pretendido y los datos que han de ser protegidos. Borrar y/o anonimizar cualquier dato innecesario tan pronto como sea posible. Desde Legitec te podemos ayudar a cumplir con todas las obligaciones legales de la nueva normativa europea. Nuestros expertos te asesoran para que no tengas sobresaltos. No dudes en pedir un presupuesto.

Real Decreto para adaptarse a la nueva Legislación en Protección de Datos. RGPD

Antes de marcharse de vacaciones, en el último Consejo de Ministros, el Gobierno aprobó un Real Decreto con el fin de adaptar la norma española al nuevo Reglamento Europeo de Protección de Datos (RGPD). La entrada en vigor el pasado 25 de mayo de la nueva norma europea ha supuesto cambios en la legislación española en materia de protección de datos. Estos cambios se han materializado con la aprobación de este Real Decreto que analizamos a continuación. El Real Decreto comprende catorce artículos estructurados en tres capítulos, dos disposiciones adicionales, dos transitorias, una derogatoria y una final. Su contenido afecta únicamente a cuestiones cuya inmediata incorporación al Derecho interno resulta imprescindible para la adecuada aplicación en España del Reglamento General de Protección de Datos y que no están excluidas del ámbito del legislador de urgencia por el artículo 86 de la Constitución Española. De momento estos cambios trasponen algunas de las modificaciones que supone para la Ley española el nuevo RGPD. La trasposición final se realizará con el proyecto de ley orgánica, que está en discusión parlamentaria, y que sustituirá a la actual Ley Orgánica 15/1999 de Protección de Datos (LOPD). Entre los aspectos más relevantes que dicta el nuevo Real Decreto destacan: la regulación del estatuto de las autoridades de control, la determinación del régimen aplicable a los inspectores de un tercer Estado que lleven a cabo actividades conjuntas de investigación o la designación de la autoridad que representará al Estado miembro en el Comité Europeo de Protección de Datos. El capítulo II está dedicado a las sanciones que marca el RGPD, que serán más elevadas que las de la anterior normativa. Con el Real Decreto se regulan cuestiones tan esenciales como los plazos de prescripción de dichas infracciones y la delimitación de los sujetos que pudieran incurrir en la responsabilidad derivada de la aplicación de dicho régimen sancionador. También regula el modo en que el Derecho interno de los Estados habrá de verse afectado como consecuencia de los trámites previstos en la propia norma europea para los procedimientos transfronterizos. Os dejamos un breve esquema del nuevo Real Decreto. CAPÍTULO I: Inspección en materia de protección de datos Artículo 1. Ámbito y personal competente para el ejercicio de la actividad de investigación de la AEPD. Artículo 2. Alcance de la actividad de investigación. CAPÍTULO II: Régimen sancionador en materia de protección de datos Artículo 3. Sujetos responsables. Artículo 4. Infracciones. Artículo 5. Prescripción de las infracciones. Artículo 6. Prescripción de las sanciones. CAPÍTULO III: Procedimientos en caso de posible vulneración de la normativa de protección de datos. Artículo 7. Régimen jurídico. Artículo 8. Forma de iniciación del procedimiento y duración. Artículo 9. Admisión a trámite de las reclamaciones. Artículo 10. Determinación del alcance territorial. Artículo 11. Actuaciones previas de investigación. Artículo 12. Acuerdo de inicio del procedimiento para el ejercicio de la potestad sancionadora. Artículo 13. Medidas provisionales. Artículo 14. Procedimiento en relación con las competencias atribuidas a la Agencia Española de Protección de Datos por otras leyes.

Fuente: AEPD

Sanción de la AEPD a un gimnasio de Murcia por incumplir la normativa en Protección de Datos

La Agencia Española de Protección de Datos (AEPD) ha multado con la cuantía de 1.500 euros a un gimnasio de Murcia por incumplir la Ley de Protección de Datos de Carácter Personal (LOPD), tras la denuncia presentada por uno de sus socios. En su denuncia, el socio exponía ante la AEPD que el gimnasio cambió el sistema de entrada al centro que anteriormente se realizaba mediante una pulsera con chip, por un sistema de huella dactilar, sin ofrecer otro medio alternativo. Según considera el denunciante, este medio es desproporcionado y asegura que no se le remitió un documento de conformidad para la recogida de sus datos biométricos. A su modo de ver, no se le puede obligar a proporcionar estos datos, por ser contrario a la LOPD. La Agencia al recibir la denuncia comenzó la investigación para determinar si hubo un incumplimiento de la LOPD. Para ello se puso en contacto con el gimnasio de Murcia para solicitarle documentación y consultar determinadas cuestiones: para qué actividades se emplean los datos biométricos, cómo se almacenan y cómo funciona el sistema. Como expone la resolución de la Agencia, que está disponible en este enlace, el gimnasio respondió que la finalidad del sistema es la de obtener una plantilla numérica basada en algoritmos que sirva como medio personal e intransferible para acceder a sus instalaciones a través de la comparación de patrones elaborados por el sistema partiendo de la huella digital. Señaló que el almacenamiento de los datos, es gestionado, custodiado y administrado por otra empresa que no los comparte con ellos. Respecto a la cuestión referente a la posibilidad de oponerse al tratamiento de la huella dactilar ofrecida a los socios y alternativas proporcionadas. Indica que previamente a la hoja de adhesión de socio, se informa al cliente de los derechos y de los datos biométricos que se recogen. El único modo de acceder es dar dichos datos, si no está de acuerdo no se recogen los datos y por tanto no se le inscribe como socio. En un primer momento la Agencia dictó una sanción de 5.000 euros al gimnasio murciano por incumplir el artículo 4.1 de la LOPD, que establece: “Los datos de carácter personal sólo se podrán recoger para su tratamiento, así como someterlos a dicho tratamiento, cuando sean adecuados, pertinentes y no excesivos en relación con el ámbito y las finalidades determinadas, explícitas y legítimas para las que se hayan obtenido.” Tras las alegaciones presentadas por el denunciado, finalmente la sanción queda reducida a 1.500 euros. La Agencia considera que el tratamiento de los datos de reconocimiento de huella de usuarios de gimnasio para control de acceso por su titular y siendo el único medio de acceder, el gimnasio utiliza los datos de forma no proporcionada y excesiva en relación con el ámbito y las finalidades determinadas, incumpliendo así el citado artículo de la LOPD. Desde Legitec podemos ayudarte a que tu empresa cumpla con las normas en materia de Protección de Datos tanto a nivel nacional como internacional, con la adaptación de tu actividad a el nuevo Reglamento Europeo de Protección de Datos. Consúltanos sin compromiso.

Videovigilancia en el RGPD

Videovigilancia en el RGPD, nueva guía de la AEPD

La Agencia Española de Protección de Datos ha publicado una guía enfocada a adaptar los sistemas de videovigilancia al nuevo Reglamento Europeo de Protección de Datos que entró en vigor el pasado 25 de mayo. El documento titulado: Protección de datos: Guía sobre el uso de videocámaras para seguridad y otras finalidades, establece las disposiciones que incluye el Reglamento para estos sistemas. Cuenta con consejos sobre el uso de las videocámaras con “fines de seguridad de personas, bienes e instalaciones, usos diferentes como el control de la actividad laboral, las grabaciones de sesiones de órganos colegiados o la captación de imágenes en eventos escolares”, señala la Agencia. En la Guía que podéis consultar en este enlace vienen claramente delimitadas las disposiciones según el fin que persiguen las imágenes. Así se distingue: Tratamiento de imágenes con fines de seguridad: detalla los principios del RGPD que deben evaluarse al tratar imágenes captadas por videocámaras con fines de seguridad. “Entre esos principios se encuentra el de responsabilidad proactiva, en virtud del cual deben realizarse una serie de actuaciones, como valorar si las imágenes que se captan son proporcionales a la finalidad perseguida y adoptar medidas como, entre otras, llevar un registro de actividades de tratamiento o notificar las brechas de seguridad”, tal y como explica la AEPD. Dentro de este bloque, el documento incluye algunos supuestos específicos de tratamiento de imágenes, con el fin de delimitar más las especificaciones que establece el Reglamento. Va enfocado entre otros a las imágenes captadas por las Fuerzas y Cuerpos de Seguridad, entidades financieras, joyerías, detectives privados, comunidades de propietarios o ámbitos como el de las infraestructuras críticas, espectáculos deportivos o entornos escolares… Tratamiento de imágenes con fines diferentes a la seguridad: aquí se engloba el uso de cámaras para el control del tráfico, la grabación y toma de fotografías en eventos escolares, así como la grabación de reuniones que celebren los órganos colegiados de las Administraciones Públicas y las asambleas…, cuyo fin no es de seguridad. Tratamiento de imágenes a través de tecnologías emergentes: se centra sobre todo en el tratamiento de las imágenes obtenidas con sistemas de vídeo on board o drones, unos sistemas que cada vez son más utilizados. Se distingue entre las imágenes que se obtienen para uso doméstico y las que se toman para otros fines como el de obtención de pruebas en caso de accidentes o incidencias de tráfico. Además y para finalizar se señalan supuestos en los que no es de aplicación la normativa de protección de datos. Algunos de ellos son: imágenes en el ámbito exclusivamente personal y doméstico o el uso de cámaras simuladas. También el tratamiento de imágenes por los medios de comunicación y para la promoción turística y finalidades relacionadas a ello. Desde Legitec podemos ayudarte a cumplir con todas las disposiciones y obligaciones que marca el nuevo Reglamento Europeo de Protección de Datos. Pide presupuesto sin compromiso. Pincha aquí.  

Memoria 2017 de la Agencia Española de Protección de Datos. Aumentan las reclamaciones y denuncias ligeramente

La Agencia Española de Protección de Datos (AEPD) ha hecho pública su Memoria anual, referente al pasado ejercicio 2017. En ella se hace balance de todas las actuaciones que el organismo ha llevado a cabo, en un año tan trascendente para la protección de datos. El año 2017 ha sido un año de mucho trabajo en la Agencia, se han elaborado una serie de materiales y establecidos medidas cuyo objetivo era ayudar y asesorar a empresas, organizaciones, administraciones públicas, Pymes… en el cumplimiento del nuevo Reglamento Europeo de Protección de Datos (RGPD) que es de obligado cumplimiento desde el pasado 25 de mayo de 2018. RGPD y Plan Estratégico En la Memoria 2017, que puede consultarse en su totalidad en el enlace anterior, se puede ver un amplio resumen de las acciones llevadas a cabo por la AEPD y de sus publicaciones. Destaca la puesta en marcha de la herramienta Facilita-RGPD, para que las empresas la utilicen con el fin de saber el grado de cumplimiento del nuevo Reglamento y obtengan las claves para saber qué les quedaba o queda por hacer. También guías con instrucciones en este sentido para varios sectores de actividad específicos y para las administraciones públicas. Un capítulo a parte tiene las actuaciones realizadas en el marco del Plan Estratégico de la Agencia con horizonte 2019. Inicialmente para este 2017 se exponía el cumplimiento de 76 acciones programadas, a las que se incorporaron 9 acciones adicionales. Su grado de ejecución ha sido del 92%. Retos de futuro También se establecen los avances realizados tanto a nivel nacional como internacional en protección de datos y quedan en manifiesto los retos que debe afrontar el sector para seguir defendiendo a los ciudadanos, los únicos y soberanos dueños de sus datos personales. La Agencia considera que para defender estos derechos debe dotar a los organismos obligados a cumplir las normas, con las herramientas, ayuda y asesoramiento para acatarlas. Su directora, Mar España asegura que “está convencida de que una protección efectiva de los ciudadanos no puede realizarse sin la implicación de las empresas y organizaciones y, por ello, consideramos, desde la AEPD, que el cumplimiento debe abordarse de una forma global”. Protección de datos 2017 en cifras En el documento, además de conocer las cerca de 80 acciones que este organismo ha realizado durante el pasado año 2017 (muchas de las cuales han sido tratadas en este blog de Legitec), se exponen las principales cifras del sector. En la imagen siguiente podemos ver algunas de las más importantes. Destaca el ligero incremento del 1,27% en las denuncias (7.997) y reclamaciones (2.654) presentadas, que alcanzan la cifra de 10.651. Por lo que respecta a las denuncias y reclamaciones en tramitación se registra un descenso del 30%, respecto a 2016, remarcando una mayor eficacia administrativa a la hora de tramitar los procedimientos. Para poder seguir mejorando y afrontar los nuevos retos, la Agencia pide un aumento de mano de obra. Reclamaciones y denuncias En lo que respecta a la naturaleza de las reclamaciones y denuncias, sigue ocupando los primeros puestos la inclusión indebida en ficheros de morosidad, reclamación de deudas y vídeo vigilancia. Las principales reclamaciones de los ciudadanos son las relacionadas con la suplantación de la identidad en la contratación de servicios de telecomunicaciones. Analizando la aplicación de los derechos ARCO de los ciudadanos, destacan como los más demandados: el derecho de cancelación (supresión según el nuevo Reglamento), con casi 750 reclamaciones y el derecho de acceso. Sanciones protección de datos En el apartado de las sanciones impuestas por la Agencia destaca un incremento del 30,28%. En total en 2017 se establecieron 852 resoluciones sancionadoras. La inscripción en ficheros de morosidad, contratación fraudulenta y spam fueron las actuaciones más sancionadas. El importe total de las sanciones impuestas aumentó un 22,06%, superando la cifra de los 17,3 millones de euros. En el apartado de las Administraciones Públicas los datos muestran que la Agencia ha resuelto 69 procedimientos de infracción, correspondiendo 30 a la Administración Local, 20 a la Autonómica, 17 a la Administración General del Estado y 2 a otras entidades de derecho público. Por último, la Memoria 2017 de la Agencia señala que se atendieron casi 256.000 consultas planteadas por los ciudadanos a través de diferentes canales, un 8% más que el año anterior. Lo más consultado fue: preguntas sobre los ficheros de solvencia patrimonial, la vídeo vigilancia y las obligaciones de aquellos que tratan datos.

X Sesión Anual Abierta de la AEPD

X Sesión Anual Abierta de la AEPD. El RGPD como protagonista

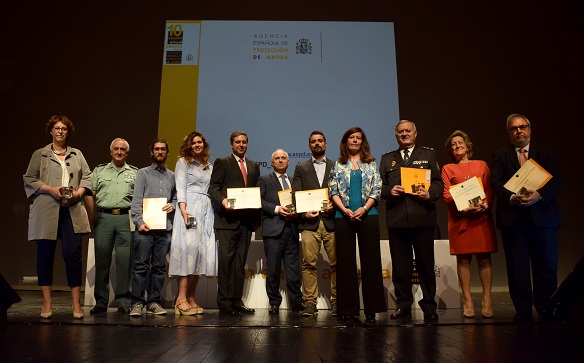
Ayer, 4 de junio, se celebró en Madrid la X Sesión Anual Abierta de la Agencia Española de Protección de Datos (AEPD). La jornada tuvo como protagonista indiscutible al recién aplicado Reglamento Europeo de Protección de Datos (RGPD). En la sesión se analizaron aspectos del nuevo Reglamento como el registro de actividades de tratamiento, la designación del Delegado de Protección de Datos, las comunicaciones masivas que se están enviando para recabar el consentimiento para el tratamiento de datos, el régimen sancionador y se entregaron los Premios de Protección de Datos en las categorías de Comunicación, Adaptación al Reglamento, Buenas prácticas en centros escolares e Investigación. Consentimiento en el RGPD Durante las últimas semana, los ciudadanos han visto inundados sus correos con emails que les pedían renovar el consentimiento para el tratamiento de sus datos. La Agencia aclara que el nuevo Reglamento no obliga a esta renovación, siempre y cuando este consentimiento cumplía con lo estipulado en la normativa de ser un consentimiento: libre, informado y específico. Solo en los casos de que el consentimiento obtenido antes de la aplicación de la nueva norma no cumpliera con estos requisitos, debe pedirse; o en el caso de que la finalidad del tratamiento cambie, en cuyo caso debe informarse del nuevo fin y pedir la aprobación específica para éste. También se alertó a las empresas y profesionales que han estado recibiendo ofertas de asesoramiento para cumplir con el RGPD. La Agencia señala que en ocasiones únicamente se facilita documentación que crea una apariencia de cumplimiento, pero no se indica las actuaciones realizadas para cumplirlo. Delegado Protección de Datos Otro punto del orden del día fue la figura del Delegado de Protección de Datos, un perfil profesional que no es obligado para todas las empresas, pero que en muchos casos se está comunicando. Esta cifra actualmente supera las 8.000 notificaciones. Son muchas las empresas que nombran a las empresas que les asesoran como DPO y no están obligadas a hacerlo. La Agencia señala que perseguirá estas prácticas y utilizará todos los medios a su alcance para erradicarlas. En la jornada se revisaron también las últimas herramientas y actuaciones de la Agencia que tienen como objetivo facilitar el cumplimiento de la Ley a las empresas, organizaciones, negocios, administraciones… Así, como informa la Agencia, se repasaron las implicaciones prácticas del Reglamento y las iniciativas de adaptación al mismo. Y se resaltó la importancia de que las empresas elaboren sus propios códigos de conducta para cumplir con la norma. Registro de Actividades Se hizo especial hincapié en herramientas como Facilita_RGPD y las guías de análisis de riesgos y evaluación de impacto en la protección de datos. La herramienta Facilita está especialmente diseñada para empresas que tratan datos de bajo riesgo. Es muy útil para el registro de actividades de tratamiento. Por su parte, para las organizaciones que manejan datos con riesgo más elevado, la Agencia sugirió que se puede utilizar el registro de ficheros de datos personales elaborado durante la vigencia de la LOPD como punto de partida de este registro de actividades. Sanciones En cuanto al régimen sancionador se remarcó que el nuevo Reglamento además de elevar las sanciones establece medidas sobre advertencia o apercibimiento más flexibles, en caso de que se considere que se ha hecho todo lo posible para acatar la normativa y aclara que desde su organismo se pueden ordenar medidas como la limitación o la suspensión del tratamiento, en caso de considerarlo necesario. En el enlace siguiente se pueden consultar todos los ganadores de los Premios Protección de Datos 2017.

Reglamento General de Protección de Datos

El RGPD ya es una realidad. Bienvenida al nuevo Reglamento Europeo de Protección de Datos

Ya ha llegado el día, hoy 25 de mayo entra en vigor el nuevo Reglamento Europeo de Protección de Datos. Las empresas, administraciones, organizaciones, autónomos, negocios, entidades…ya deben cumplir el RGPD. Durante estos más de dos años todos aquellos que están obligados a cumplir con este nuevo Reglamento han tenido tiempo para prepararse para su aplicación. Un tiempo que según las estadísticas no ha sido totalmente aprovechado y son muchas las organizaciones, sobre todo Pymes, las que aún no están preparadas para su cumplimiento. En este post vamos a resumir brevemente lo que supone el RGPD para cada tipo de organización y para los consumidores, propietarios de sus datos personales. Ciudadanos y el RGPD Comenzamos el resumen con los verdaderos amos de los datos personales. El RGPD establece quienes son los verdaderos dueños de los datos personales. Cada usuario es propietario de los datos referentes a su persona, y como tal tiene derechos que lo defienden frente al uso y tratamiento de estos datos. Estos derechos son más amplios de los que hasta ayer, 24 de mayo, estaban vigentes con la anterior normativa de protección de datos. En la siguiente infografía de la Agencia Española de Protección de Datos podemos ver cuáles son los derechos de los ciudadanos que recoge el RGPD. Son de obligado cumplimiento para los responsables de tratamiento de datos personales. Administraciones Públicas y el RGPD Para ayudar a la Administraciones Públicas en el cumplimiento del RGPD, desde la Agencia de Protección de Datos han elaborado una serie de guías y documentos enfocados a este tipo de entidades. Entre las principales obligaciones de las Administraciones se encuentra la obligatoriedad de nombrar un Delegado de Protección de Datos, expuesta en el artículo 37 del RGPD, una figura que para otro tipo de entidades, según el carácter y volumen de datos que manejan, no es obligada. Además estas administraciones están obligadas a elaborar un registro de actividades de tratamiento de datos y analizar sus bases jurídicas, teniendo especial importancia los datos especiales y referentes a menores, para los que deben implantar un procedimiento que les permita evaluar el impacto sobre la privacidad. También deben realizar un análisis de riesgos, teniendo que imponer las medidas técnicas y organizativas necesarias para detectarlos y enfrentarlos, amén de detectar fallos de seguridad y notificar de dichas quiebras de seguridad. Otro aspecto relevante es el de tomar medidas para asegurar los derechos de los ciudadanos, que hemos visto en la infografía anterior. Deben adaptar sus procedimientos para acreditar el consentimiento y el derecho a revocarlo. A todo ello se suma la obligación de formar a sus empleados en materia de protección de datos y asegurarse de que los encargados del tratamiento dan garantías de cumplimiento de la normativa y adaptar los contratos a ella. Sector Privado y el RGPD Las empresas y organizaciones, negocios, profesionales privados también han de cumplir obligatoriamente con el RGPD. Para ayudarles desde Legitec hemos preparado un documento sobre el proceso de cumplimiento. Lo podéis ver en la imagen siguiente. Entre las medidas obligatorias están: llevar un registro de actividad de tratamiento, que sustituye a la antigua obligación de inscribir los ficheros de datos en la AEPD, nombrar un DPD aquellos que tengan obligación o quieran voluntariamente contar con uno y los que no opten por esta figura, deben comunicar quién es el encargado del tratamiento de los datos, llevar a cabo un análisis de riesgo, revisar las medidas de seguridad y evaluar el impacto en materia de protección de datos, notificar las quiebras de seguridad, asegurar los derechos de los ciudadanos, adaptar su formularios y contratos a la nueva normativa, revisar y adaptar sus políticas de privacidad. Desde Legitec te ofrecemos la ayuda necesaria para que tu organización cumpla con el RGPD, en este enlace puedes informarte de nuestras actuaciones y pedirnos un presupuesto sin compromiso. Llámanos e infórmate.  

¿Debo pedir consentimiento antes del 25 de mayo a los contactos de mi organización para el envío de comunicaciones comerciales?

¿QUÉ ESTABLECE LA NORMATIVA? Toda comunicación comercial a través de medios electrónicos debe en todo momento permitir identificar claramente que lo es, así como al anunciante. Con la anterior normativa, y a criterio de la Agencia Española de Protección de Datos, el consentimiento era válido siempre que existiera expresamente una acción u omisión que implicara la existencia del mismo, por lo que era aceptado, en el caso en el que el afectado no se contrapusiera al envío de comunicaciones comerciales, se daba por entendido que lo permitía. ¿CUÁNDO ES LEGITIMO EL ENVÍO DE COMUNICACIONES COMERCIALES? La normativa permite el envío de mensajes publicitarios o comerciales por medios electrónicos en los siguientes supuestos: Cuando el destinatario lo ha solicitado o autorizado de forma EXPRESA. Cuando exista una relación contractual previa, y la comunicación sea sobre productos o servicios similares a los contratados. De estos dos preceptos podemos indicar que: El envío de comunicaciones comerciales a los clientes de la organización, (que ya hayan adquirido algún producto o servicio), está permitido y legitimado por la normativa, ya que existe una relación contractual previa, además del interés legítimo de la organización en fidelizar y mantener la relación comercial con sus clientes. El envío de comunicaciones comerciales a usuarios / contactos, que se suscriben a listas de distribución, newsletters, canales de RRSS… o cualquier otro medio cuya finalidad directa y única sea informar sobre nuevos servicios, funcionalidades, ofertas… está permitido, ya que el hecho de suscribirse a estos canales de comunicación implica un consentimiento directo, (siempre que la finalidad de la misma sea claramente identificable por el afectado). En envío de comunicaciones comerciales a usuarios / contactos / potenciales, para los cuales se recabó el consentimiento por omisión, (visto en el apartado anterior), no está permitido, ya que según lo establecido es necesario el consentimiento en positivo, debiendo ser una actuación directa del afectado el aceptar este tipo de envío, siempre que no se de lo establecido en el punto 1 de este apartado. En envío de comunicaciones comerciales a usuarios / contactos / potenciales, contando con el consentimiento expreso de los mismos, está permitido, ya que estos han manifestado su voluntad de recibir estas comunicaciones. ¿QUÉ ES EL CONSENTIMIENTO EXPRESO? El consentimiento expreso es la manifestación de su voluntad libre, inequívoca, específica e informada de forma clara, con la que el afectado, consiente del tratamiento que la organización va a realizar de sus datos personales. Este consentimiento puede ser de forma verbal, por escrito, por medios electrónicos, o cualquier otra tecnología que permita de forma incuestionable garantizar el mismo. Sobre la organización recae la obligatoriedad del cumplimiento, por lo que debe garantizar el peso de la prueba a la hora de demostrarlo. ¿CÓMO RECOJO EL CONSENTIMIENTO EXPRESO? Existen diversas formas de recabar el consentimiento expreso, pero siempre debe garantizar los principios indicados en el punto anterior. Algunos mecanismos de recogida del consentimiento serían: Casillas en formulario papel: En formularios en papel, marcar una casilla con un “Si” quiero recibir comunicaciones comerciales, existiendo una casilla de “No”, donde pueda indicar lo contrario. Check en formulario online: Marcar una casilla en un formulario donde nos indiquen claramente que quiere recibir las comunicaciones comerciales. Botón / enlace: Pulsando un botón de aceptación al envío de comunicaciones comerciales. Contestación a mensaje: Una contestación afirmativa a un correo, mensaje de mensajería instantánea… donde se le recabe el consentimiento de forma directa para actuaciones comerciales. En cualquier caso, el afectado debe conocer de forma clara en todo momento las implicaciones de la acción tomada, informando claramente, sin que las casillas estén marcadas previamente. ¿CÓMO GARANTIZO EL CONSENTIMIENTO EXPRESO? La prueba de prestación de consentimiento expreso recae sobre la organización, por lo que todas las garantías que se recojan para este propósito serán bienvenidas. Sobre solicitudes de consentimiento en papel, el formulario firmado por el afectado, con la opción de recepción de comunicaciones comerciales marcada, (el Si o el No). El formulario firmado será la prueba de consentimiento que deberá GUARDAR la organización. Para solicitudes de consentimiento por mail, mensajería instantánea… la contestación directa a la solicitud de consentimiento. La organización deberá GUARDAR como prueba del consentimiento dichas contestaciones. Para solicitudes a través de formulario web, el almacenamiento en base de datos de las respuestas o recepción de las mismas por correo electrónico, incluyendo por supuesto los datos de aceptación de la recepción de comunicaciones comerciales. La organización deberá GUARDAR los datos almacenados o correos recibidos. Para las pruebas electrónicas deberían llevar siempre la fecha y hora en la que se prestó o no el consentimiento. También se pueden incluir datos accesorios que den más peso a la prueba de consentimiento, como por ejemplo la IP desde la que se dio el consentimiento. ¿RGPD / GDPR Vs NEGOCIO o RGPD / GDPR con NEGOCIO? El reglamento de protección de datos nos obliga a legitimar nuestra base de datos de contactos, potenciales, leeds… para el envío de publicidad, esto se puede ver como una traba para negocio o como UNA GRAN OPORTUNIDAD para: Mostrar su preocupación por los derechos fundamentales de sus contactos, potenciales… y mejorar su imagen frente a los mismos Mejorar su estabilidad y seguridad aplicando medidas de seguridad que garanticen la continuidad de su negocio. Filtrar sus bases de datos de afectados que no estén interesados en sus productos o servicios. Aprovechar las exigencias de la normativa para actualizar los datos de los afectados, eliminando datos inexactos o que ya no existen. importante!!! Cuando algún afectado se ha preocupado ya por indicarnos que no quiere recibir comunicaciones comerciales, no estaríamos habilitados para volver a comunicarnos con ellos en estos términos. A los afectados para los que no tengamos ningún tipo de habilitación para el envío de comunicaciones comerciales, (consentimiento o interés legítimo), no se les debe enviar ningún tipo de comunicación de esta índole a partir del 25 de Mayo de 2018. Ejemplos para legitimar el envío de comunicaciones comerciales El objetivo principal de todas las acciones que vamos a ver a continuación es recabar de nuevo